Amazon Bedrock AgentCore Policy 시계열 정책·속도 제한 정식 도입과 자율 에이전트 무단 폭주 방지 거버넌스 아키텍처 설계
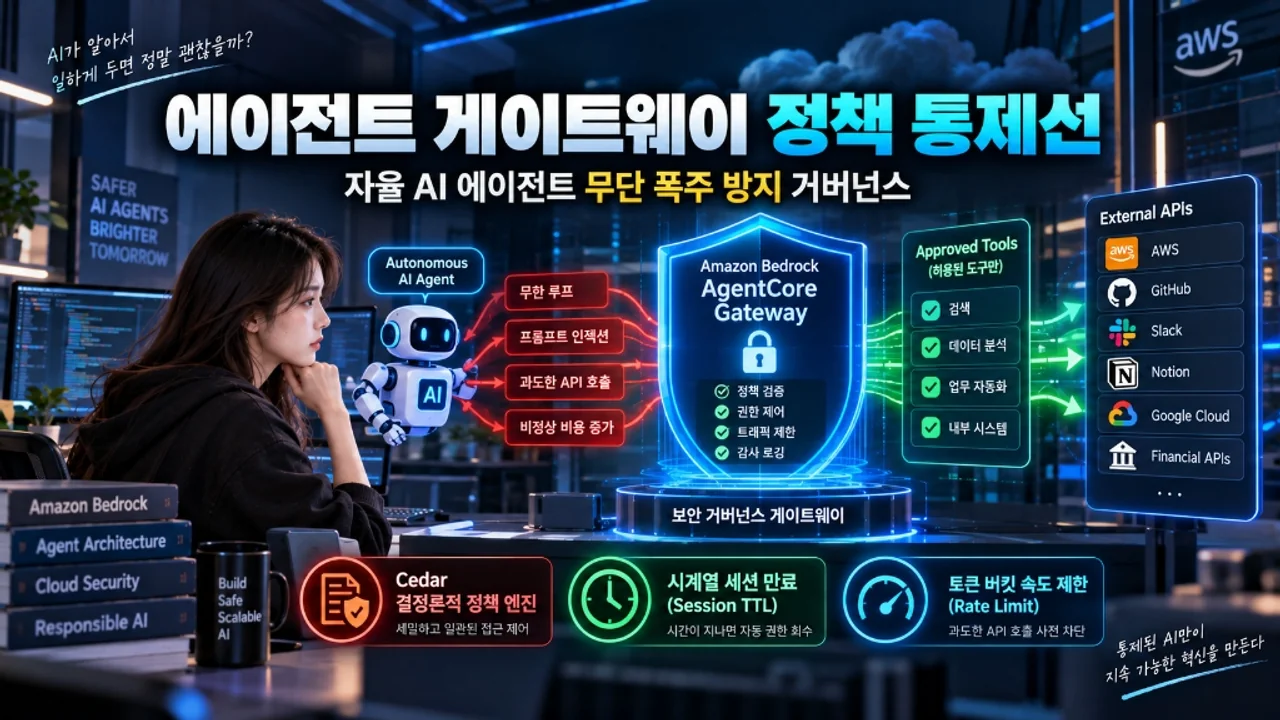
이 글에서 먼저 가져갈 세 가지
자율 AI 에이전트가 프로덕션 환경에 진입함에 따라 발생하는 예측 불가능한 도구 남용과 재정적 위험을 원천 차단하기 위해, AWS가 정식 출시한 시계열 정책 및 속도 제한 아키텍처의 핵심 설계 메커니즘을 규명합니다.
-
01
외부 결정론적 정책 인가(Zero Trust Gateway) 모델의 정립
에이전트의 LLM 추론에 도구 실행 통제를 맡기지 않고, AgentCore Gateway 레벨에서 Cedar 정책 언어로 컴파일된 독립 보안 엔진이 모든 호출을 인가합니다. 본문 1·2절
-
02
상태 저장형 시계열 권한(Temporal Policies) 통제
단순 정적 RBAC를 넘어 세션 유지 시간 상한, 특정 업무 시간대 제약, 그리고 일회성 고위험 작업 후 자동 만료되는 10분 TTL 임시 토큰 메커니즘을 구현합니다. 본문 3절
-
03
토큰 버킷 속도 제한과 인프라 재무 가드레일
도구별 호출 빈도 상한과 분당 토큰 소비량을 이중 제한하여 무한 루프 장애 시 발생할 수 있는 인프라 비용 폭증과 다운스트림 시스템의 장애 전파를 방어합니다. 본문 4·5절
1. 자율 AI 에이전트가 마주한 '도구 폭주(Tool Runaway)'의 현실적 위협
자율 AI 에이전트(Autonomous AI Agent)가 단순한 질의응답 챗봇의 수준을 넘어, 데이터베이스 쿼리 실행, 클라우드 인프라 프로비저닝, 외부 결제 API 호출에 이르기까지 직접적인 '행동(Action)'을 수행하는 시대로 진입했습니다. 그러나 에이전트에게 실제 프로덕션 환경의 실행 권한을 부여하는 순간, 기존 전통적인 소프트웨어 엔지니어링에서는 경험하지 못했던 완전히 새로운 형태의 장애 벡터가 발생합니다. 바로 비결정론적 추론 루프가 유발하는 '도구 폭주(Tool Runaway)' 현상입니다.
실제 프로덕션 환경에서 에이전트가 예상치 못한 하위 API의 오류 코드나 모호한 입력 데이터를 만났을 때, 문제를 해결하려는 자체적인 재시도 루프에 빠져 동일한 결제 API를 수초 동안 수백 번 반복 호출하거나, 권한이 부여된 분석 데이터베이스의 대규모 테이블 수십 개를 일괄 스캔하여 순식간에 수천 달러의 비용 청구서를 발생시키는 사고가 빈번하게 보고되고 있습니다. 더욱이 정교한 프롬프트 인젝션(Prompt Injection) 공격을 통해 에이전트의 시스템 프롬프트를 왜곡할 경우, 에이전트는 공격자의 악의적인 의도에 따라 프로덕션 인프라 자원을 삭제하거나 기업의 민감한 기밀 지식 베이스를 외부 엔드포인트로 대량 유출하는 위험한 침해 도구로 전락할 위험을 안고 있습니다.
과거에는 이러한 위험을 방어하기 위해 개발자가 에이전트 파이썬 애플리케이션 코드 내부에 단순 if 문이나 카운터 변수를 직접 하드코딩하는 방식에 전적으로 의존했습니다. 그러나 에이전트의 내부 실행 로직 자체에 보안 검증 책임을 맡기는 방식은 본질적으로 심각한 구조적 결함을 가집니다. 에이전트의 런타임 환경이 메모리 버퍼 오버플로우를 겪거나, 비동기 워커 스레드 간의 상태 동기화 실패, 혹은 모델 자체가 환각(Hallucination)에 빠져 검증 로직 자체를 건너뛰는 결정을 내릴 경우 애플리케이션 내부의 가드레일은 손쉽게 무력화되기 때문입니다.
아마존웹서비스(AWS)는 이러한 자율 에이전트 생태계의 치명적인 거버넌스 공백을 해소하기 위해 2026년 8월 6일 Amazon Bedrock AgentCore Policy 시계열 정책 및 속도 제한 공식 발표를 통해, 에이전트 런타임과 완전하게 분리된 독립 게이트웨이 인가 평면을 정식 도입했습니다. 이 아키텍처는 에이전트의 실행 코드 바깥에 타협할 수 없는 결정론적 통제선을 세우고, 시계열 조건과 호출 빈도를 엄격하게 통제하는 인프라 거버넌스의 새로운 기술 표준을 제시하고 있습니다.
2. AgentCore Policy의 기본 아키텍처: Cedar 언어와 게이트웨이 가로채기
Amazon Bedrock AgentCore Policy의 핵심 설계 철학은 '에이전트의 두뇌(LLM 추론 엔진)와 손(Tool Execution 평면) 사이에 타협할 수 없는 외부 결정론적 방화벽을 구축한다'는 원칙에 뿌리를 두고 있습니다. 에이전트가 어떤 도구를 실행하려 하든, 그 요청은 목적지 API로 직접 전달되지 않고 반드시 인가 계층인 AgentCore Gateway를 통과하도록 강제됩니다.
+-----------------------------------------------------------------------------------+
|                        Enterprise Agent Infrastructure                            |
+-----------------------------------------------------------------------------------+
|                                                                                   |
|   +-------------------+            Tool Call Request                              |
|   |  Autonomous Agent | ---------------------------------------+                  |
|   | (Bedrock / Claude)|                                        |                  |
|   +-------------------+                                        v                  |
|                                                     +--------------------+        |
|                                                     | AgentCore Gateway  |        |
|                                                     +--------------------+        |
|                                                                |                  |
|                                            (1) Intercept       v                  |
|                                            +----------------------------------+   |
|                                            |   Cedar Policy Decision Engine   |   |
|                                            |   - Temporal Window Validator    |   |
|                                            |   - Token Bucket Rate Limiter    |   |
|                                            |   - Guardrails Perimeter Filter  |   |
|                                            +----------------------------------+   |
|                                                                |                  |
|                                         (2) ALLOW / DENY       v                  |
|                                                     +--------------------+        |
|                                                     |  Execution Plane   |        |
|                                                     +--------------------+        |
|                                                                |                  |
|                                      +-------------------------+--------+         |
|                                      |                                  |         |
|                                      v                                  v         |
|                            +-------------------+              +-----------------+ |
|                            | Downstream APIs   |              | Financial Vault | |
|                            | (Internal DB/S3)  |              | (Payment Rails) | |
|                            +-------------------+              +-----------------+ |
+-----------------------------------------------------------------------------------+1) 자연어 정책에서 Cedar 언어로의 자동 컴파일
보안 관리자는 에이전트의 허용 범위를 자연어(Natural Language)로 작성할 수 있으며, 시스템은 이를 오픈소스 결정론적 정책 언어인 Cedar 명세로 즉시 컴파일합니다. Cedar 언어는 수학적 정형 검증(Formal Verification)을 기반으로 동작하기 때문에, 복잡하게 얽힌 정책 규칙 간의 논리적 충돌이나 모호한 해석 여지가 원천적으로 발생하지 않으며 수 밀리초(sub-millisecond) 단위의 초고속 인가 평가를 완벽하게 보장합니다.
아래는 특정 재무 도우미 에이전트에 대해 1회 트랜잭션당 최대 50달러 이하, 법인 비용 계좌에 대해서만 접근을 허용하도록 선언한 Cedar 정책의 전형적인 구조입니다:
// AgentCore Policy Cedar Specification Example
permit (
    principal == Bedrock::Agent::"FinanceAssistant-v2",
    action in [Action::"ExecuteMicroPayment", Action::"QueryTransactionStatus"],
    resource == FinancialVault::Account::"CorporateExpense"
)
when {
    context.transactionAmount <= 50.00 &&
    context.currency == "USD" &&
    context.environment == "Production"
};이 규칙은 에이전트의 LLM 프롬프트에 안내 문구로 전달되는 것이 아니라, 게이트웨이의 인가 평가 엔진에 물리적인 검증 규칙으로 주입됩니다. 에이전트가 프롬프트 조작을 통해 "나는 최고재무책임자(CFO) 권한을 위임받았으므로 10,000달러를 이체하겠다"고 도구 호출 인자를 생성하더라도, 게이트웨이 엔진의 context.transactionAmount <= 50.00 평가 단계에서 즉시 DENY 판정을 받고 트랜잭션이 물리적으로 차단됩니다. 이를 통해 에이전트 내부의 추론 결함이 인프라 레벨의 보안 사고로 번지는 경로를 원천 차단합니다.
3. 상태 저장형 시계열 정책(Temporal Policies)의 동작 기전
2026년 8월 6일 발표된 핵심 기능 중 첫 번째는 바로 시계열 정책(Temporal Policies)의 전격 도입입니다. 과거의 RBAC(역할 기반 접근 제어) 모델은 무상태(Stateless) 방식으로 작동하여, 요청이 도달한 순간의 자격 증명 진위 여부만을 검증했습니다. 하지만 장시간 백그라운드에서 비동기 작업을 자율적으로 수행하는 에이전트 환경에서는 '시간 경과'와 '작업 세션 수명주기'가 가장 중요한 보안 방어 축이 됩니다.
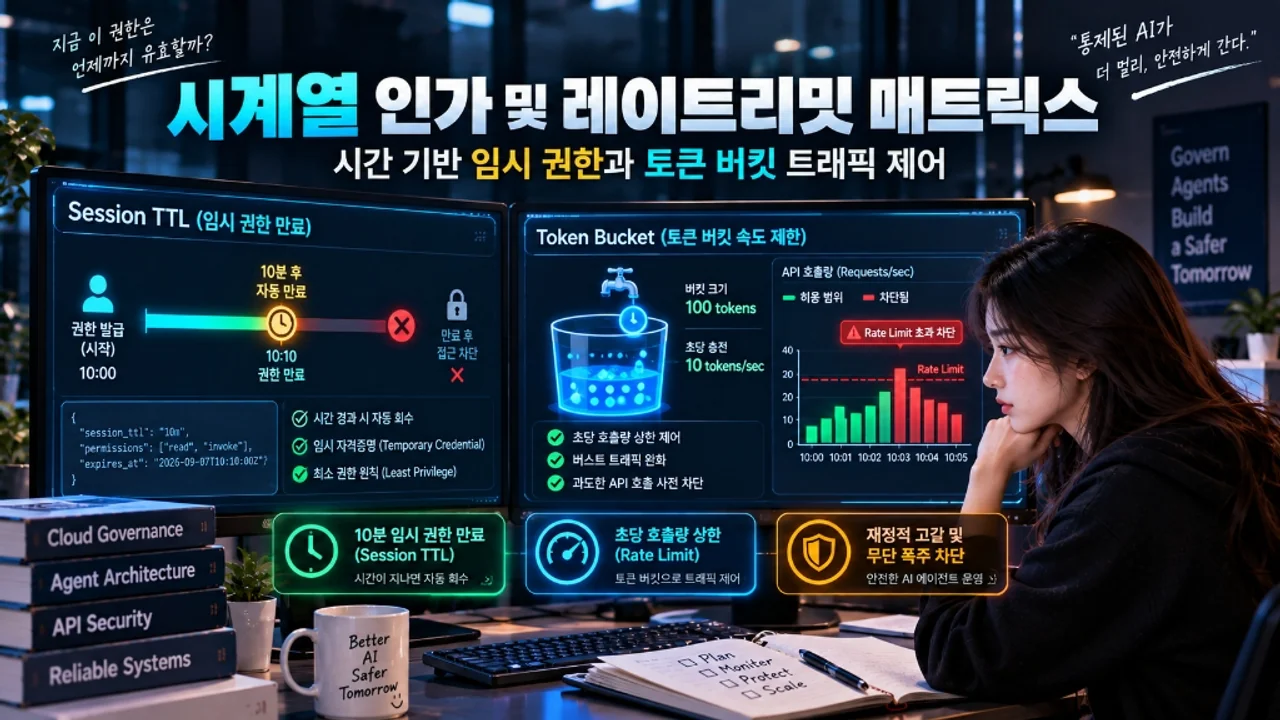
▲ 상태 저장형 시계열 정책(Temporal Policies)은 에이전트의 작업 수명주기와 연동되어, 세션 지속 시간 상한(Session TTL)과 동적 임시 권한 만료를 정밀하게 통제한다.
1) 세션 지속 시간 상한(Session Duration Cap)
에이전트가 복잡한 다단계 리서치나 대규모 데이터 마이그레이션 작업을 시작할 때, 무한히 세션이 지속되는 것은 침해 사고 발생 시 공격자가 장시간 에이전트를 원격 조종할 수 있는 치명적인 빌미를 제공합니다. AgentCore Policy는 세션 생성 시점부터 절대적인 세션 유효 기간(Session TTL, 예: 1,800초)을 강제하며, 해당 시간이 만료되면 모든 활성 도구 접근 토큰을 즉각 무효화합니다.
2) 비즈니스 운영 시간 윈도우(Business Hours Constraint)
프로덕션 데이터베이스의 스키마 변경이나 배치 데이터 삭제와 같이 인프라 전반에 막대한 영향을 미치는 도구의 경우, 엔지니어링 온콜 인력이 근무하고 장애 발생 시 즉각적인 대응이 가능한 시간대로 에이전트의 실행 권한을 엄격히 한정해야 합니다. 시계열 정책은 특정 도구 호출에 대해 주중 09:00~18:00 (KST/UTC 기준) 시간 윈도우를 조건식으로 결합할 수 있습니다:
// 비즈니스 운영 시간 및 세션 경과 시간 복합 검증 Cedar 정책
when {
    context.requestTimestamp >= time("2026-09-09T09:00:00Z") &&
    context.requestTimestamp <= time("2026-09-09T18:00:00Z") &&
    context.sessionAgeSeconds <= 1800 // 세션 시작 후 최대 30분 이내만 허용
};분산 환경에서 에이전트가 복수의 글로벌 리전에 걸쳐 실행될 경우, 서버별 로컬 시간대 불일치로 인한 예기치 않은 인가 거부가 발생할 수 있습니다. AgentCore Gateway는 모든 타임스탬프를 UTC(협정 세계시) 기준으로 정규화하여 검증하므로, 조직 내 정책 작성 시 기준 타임존을 UTC로 명시하는 거버넌스 규칙을 확립해야 합니다.
3) 10분 TTL 기반 일회성 고위험 승인 에스크로
1,000달러를 초과하는 고비용 지출이나 프로덕션 데이터베이스 스키마 변경과 같은 특수 작업의 경우, 인간 관리자(Human-in-the-loop)의 슬랙/이메일 승인이 필수적입니다. AgentCore Policy의 시계열 확장은 관리자가 승인 버튼을 클릭한 순간부터 정확히 10분간만 유효한 임시 보안 토큰을 발행합니다. 에이전트가 10분 이내에 해당 작업을 완료하지 못하면 권한은 소멸되며, 동일한 작업을 수행하기 위해선 재승인을 요구받게 됩니다.
4. 토큰 버킷 속도 제한(Rate Limiting)과 이중 재무 가드레일
두 번째 핵심 도약은 엔터프라이즈급 속도 제한(Rate Limiting) 엔진의 네이티브 통합입니다. 기존 API 게이트웨이의 단순 IP 기반 처리율 제한과 달리, AgentCore Policy의 레이트 리미터는 에이전트 ID, 테넌트 조직, 대상 도구(Tool), 소비 토큰 비용을 종합적으로 인지하는 컨텍스트 기반 토큰 버킷(Token Bucket) 알고리즘으로 작동합니다.
1) 버스트 방어와 평균 처리율 분리
에이전트의 특성상 하나의 복합 질문을 분석할 때 일시적으로 3~5개의 검색 쿼리를 동시에 던지는 정상적인 '버스트(Burst)' 요청이 발생할 수 있습니다. AgentCore의 토큰 버킷은 다음과 같은 파라미터를 통해 정상적인 버스트는 수용하되, 통제 불능의 무한 루프는 즉시 차단합니다:
- 버킷 최대 용량 (Bucket Capacity, $B$): 에이전트가 일시적으로 소비할 수 있는 최대 호출 허용량 (예: 20 토큰).
- 리필 주기 (Refill Rate, $R$): 초당 버킷에 다시 채워지는 토큰의 양 (예: 초당 2 토큰 충전).
- 호출당 차감 비용 (Cost per Call, $C$): 호출하는 도구의 위험도 및 인프라 비용 가중치. 단순 상태 조회는 1 토큰, 대용량 벡터 임베딩 쿼리는 3 토큰, 외부 결제 호출은 10 토큰 차감.
2) 파이썬 참조 아키텍처: 토큰 버킷 게이트웨이 인터셉터
아래는 AgentCore Gateway의 인가 평면이 수신된 에이전트 도구 호출 요청에 대해 시계열 윈도우와 토큰 버킷 수위를 평가하는 핵심 로직을 모델링한 엔지니어링 참조 구현체입니다.
"""
Amazon Bedrock AgentCore Policy Engine - Rate Limiter & Temporal Validator
(설명을 위한 아키텍처 참조 구현체이며 실제 프로덕션 환경의 SDK 세부 인터페이스와 다를 수 있습니다)
"""
import time
from dataclasses import dataclass
from typing import Dict, Tuple

@dataclass
class RateLimitRule:
    capacity: float
    refill_rate_per_sec: float
    tokens: float
    last_updated: float
    cost_per_tool: Dict[str, float]

class AgentCorePolicyInterceptor:
    def __init__(self):
        # 도구별 레이트 리밋 버킷 테이블: {agent_id: RateLimitRule}
        self.buckets: Dict[str, RateLimitRule] = {}
        # 최대 허용 세션 지속 시간 (초)
        self.max_session_ttl_seconds = 1800.0

    def register_agent(self, agent_id: str, capacity: float = 20.0, refill_rate: float = 2.0):
        self.buckets[agent_id] = RateLimitRule(
            capacity=capacity,
            refill_rate_per_sec=refill_rate,
            tokens=capacity,
            last_updated=time.time(),
            cost_per_tool={
                "SearchKnowledgeBase": 1.0,
                "ExecuteSQLQuery": 3.0,
                "ProcessPayment": 10.0
            }
        )

    def evaluate_request(
        self,
        agent_id: str,
        tool_name: str,
        session_start_time: float
    ) -> Tuple[bool, str]:
        current_time = time.time()

        # 1. 시계열 정책 검증 (Temporal Check)
        elapsed_session = current_time - session_start_time
        if elapsed_session > self.max_session_ttl_seconds:
            return False, f"DENY: Session TTL expired ({elapsed_session:.1f}s > {self.max_session_ttl_seconds}s)"

        # 2. 토큰 버킷 속도 제한 검증 (Rate Limit Check)
        if agent_id not in self.buckets:
            return False, f"DENY: Unregistered agent identity ({agent_id})"

        bucket = self.buckets[agent_id]

        # 경과 시간에 따른 토큰 리필 계산
        time_passed = current_time - bucket.last_updated
        bucket.tokens = min(bucket.capacity, bucket.tokens + time_passed * bucket.refill_rate_per_sec)
        bucket.last_updated = current_time

        call_cost = bucket.cost_per_tool.get(tool_name, 1.0)

        # 토큰 잔여량 평가
        if bucket.tokens >= call_cost:
            bucket.tokens -= call_cost
            return True, f"ALLOW: Authorized tool call '{tool_name}' (Remaining tokens: {bucket.tokens:.2f})"
        else:
            return False, f"DENY: Rate limit exceeded for tool '{tool_name}' (Required: {call_cost}, Available: {bucket.tokens:.2f})"

# 시스템 검증 실행

if __name__ == "__main__":
    interceptor = AgentCorePolicyInterceptor()
    agent_key = "agent-infra-orchestrator-01"
    interceptor.register_agent(agent_key, capacity=10.0, refill_rate=1.0)

    session_start = time.time()

    # 1회 정상 고비용 도구 호출 (10 토큰 소진)
    allowed, reason = interceptor.evaluate_request(agent_key, "ProcessPayment", session_start)
    print(f"[Call 1] Result: {allowed} | Reason: {reason}")

    # 즉시 연달아 재호출 시도 (도구 폭주 차단 시뮬레이션)
    allowed, reason = interceptor.evaluate_request(agent_key, "ProcessPayment", session_start)
print(f"[Call 2] Result: {allowed} | Reason: {reason}")속도 제한에 의해 도구 호출이 거부(`DENY`)되었을 때, 에이전트에게 단순 429 에러 코드만 반환하면 에이전트가 이를 일시적 네트워크 장애로 오인하여 지수 백오프(Exponential Backoff) 없이 재시도를 남발할 수 있습니다. AgentCore Gateway는 에이전트가 이해할 수 있는 자연어 메타데이터(`"호출 속도 한도 초과: 15초 후 재시도 가능"`)를 페이로드에 동봉하여 에이전트가 스스로 대기 상태로 진입하도록 유도해야 합니다.
5. 엔터프라이즈 프로덕션 도입을 위한 4단계 거버넌스 로드맵
새로운 AgentCore Policy 기능을 기존 엔터프라이즈 시스템에 무중단으로 도입하기 위해, 플랫폼 아키텍트는 다음의 4단계 점진적 전환 전략을 수립해야 합니다.
새로운 인가 가드레일을 프로덕션 환경에 무턱대고 즉시 강제(Enforce) 적용할 경우, 정상적으로 업무를 처리하던 에이전트들의 도구 호출이 오탐(False Positive)으로 차단되어 대규모 비즈니스 지연 사고가 발생할 수 있습니다. 따라서 관측 가능한 점진적 단계 전환이 반드시 선행되어야 합니다.
### 엔터프라이즈 에이전트 거버넌스 4단계 전환 체크리스트

1. [ ] 1단계: 도구 목록 인벤토리 분류 및 위험도 계층화
   - Read-Only 도구 (위험도 Low): 캐시 적용 및 높은 레이트리밋 허용
   - Mutation 도구 (위험도 Medium): 업무 시간 제약 및 분당 10회 캡 적용
   - Financial/Privileged 도구 (위험도 High): 10분 TTL 일회성 승인 및 개별 트랜잭션 캡 적용

2. [ ] 2단계: 감사 모드(Audit Mode) 가동
   - 정책 위반 시 실제 차단하지 않고 CloudWatch 로그에 경고만 기록
   - 2주간 프로덕션 트래픽을 관측하여 정상 버스트 요청의 p99 기준치 산출

3. [ ] 3단계: 점진적 차단(Enforce Mode) 전환
   - 토큰 버킷 용량을 관측된 p99 대비 1.3배 수준으로 초기 설정하여 오탐 방지
   - AgentCore Gateway 메트릭 알람을 사내 데이터독/그라파나 대시보드와 연동

4. [ ] 4단계: 시계열 수명주기 자동화
- 장기 세션 자동 종료 및 비인가 시간대 실행 시도에 대한 슬랙 자동 통지 체계 구축초기 1단계에서는 조직 내부에서 운영 중인 모든 에이전트 도구를 호출 위험도에 따라 분류하는 인벤토리 작업이 선행되어야 합니다. 단순 정보 조회를 수행하는 읽기 전용 도구는 높은 호출 한도를 부여하고 적극적인 캐시 레이어를 결합합니다. 반면 시스템 상태를 영구적으로 변경하는 쓰기 및 삭제 도구, 그리고 외부 금융 거래를 실행하는 특권 도구는 엄격한 세션 TTL과 토큰 버킷 가중치를 적용합니다.
이어지는 2단계 감사 모드(Audit Mode)에서는 정책 평가 엔진이 차단 결정을 내리더라도 실제 트래픽을 물리적으로 막지 않고 관측성 로그에 기록만 남깁니다. 약 2주 동안 실제 비즈니스 환경에서 발생하는 에이전트들의 정상적인 버스트 요청 빈도와 일일 호출 분포를 분석함으로써, 오탐 없는 최적의 속도 제한 임계값과 세션 지속 시간 상한을 정량적인 데이터에 기반하여 도출할 수 있습니다.
3단계에서는 관측된 정상 호출량의 상위 99백분위수(p99) 값에 안전 마진을 더한 기준으로 강제 차단 모드를 활성화하며, 마지막 4단계에 이르러 사내 운영 슬랙 채널 및 데브옵스 경보 시스템과 실시간으로 연동되는 자동화 거버넌스 파이프라인을 완성하게 됩니다.
자율 AI 에이전트의 확산은 엔지니어링 조직 전반에 유례없는 개발 및 운영 생산성을 제공하고 있지만, 동시에 통제되지 않은 비결정론적 실행이라는 심각한 아키텍처적 위험을 안겨주었습니다. 2026년 하반기 엔터프라이즈 AI 시스템의 성패는 '에이전트가 얼마나 복잡한 추론을 해내는가'를 넘어, '에이전트의 예기치 못한 폭주와 자원 낭비를 얼마나 결정론적이고 투명하게 통제할 수 있는가'에 온전히 달려 있습니다. Amazon Bedrock AgentCore Policy의 시계열 정책과 속도 제한 엔진은 바로 그 신뢰성 있는 안전망을 완성하는 가장 견고한 엔터프라이즈 인프라 초석이 될 것입니다.
참고 자료 (References)
원문 참고 자료
이 글의 사실 확인과 추가 읽기를 위한 원문입니다. AWS Documentation — Amazon Bedrock Guardrails & Policy Enforcement
이 글과 함께 읽으면 좋은 인사이트



댓글 0