사후 확신 편향(Hindsight Bias)과 장애 회고: 인시던트 사후 분석의 시스템적 복원력 강화
이 글에서 먼저 가져갈 세 가지
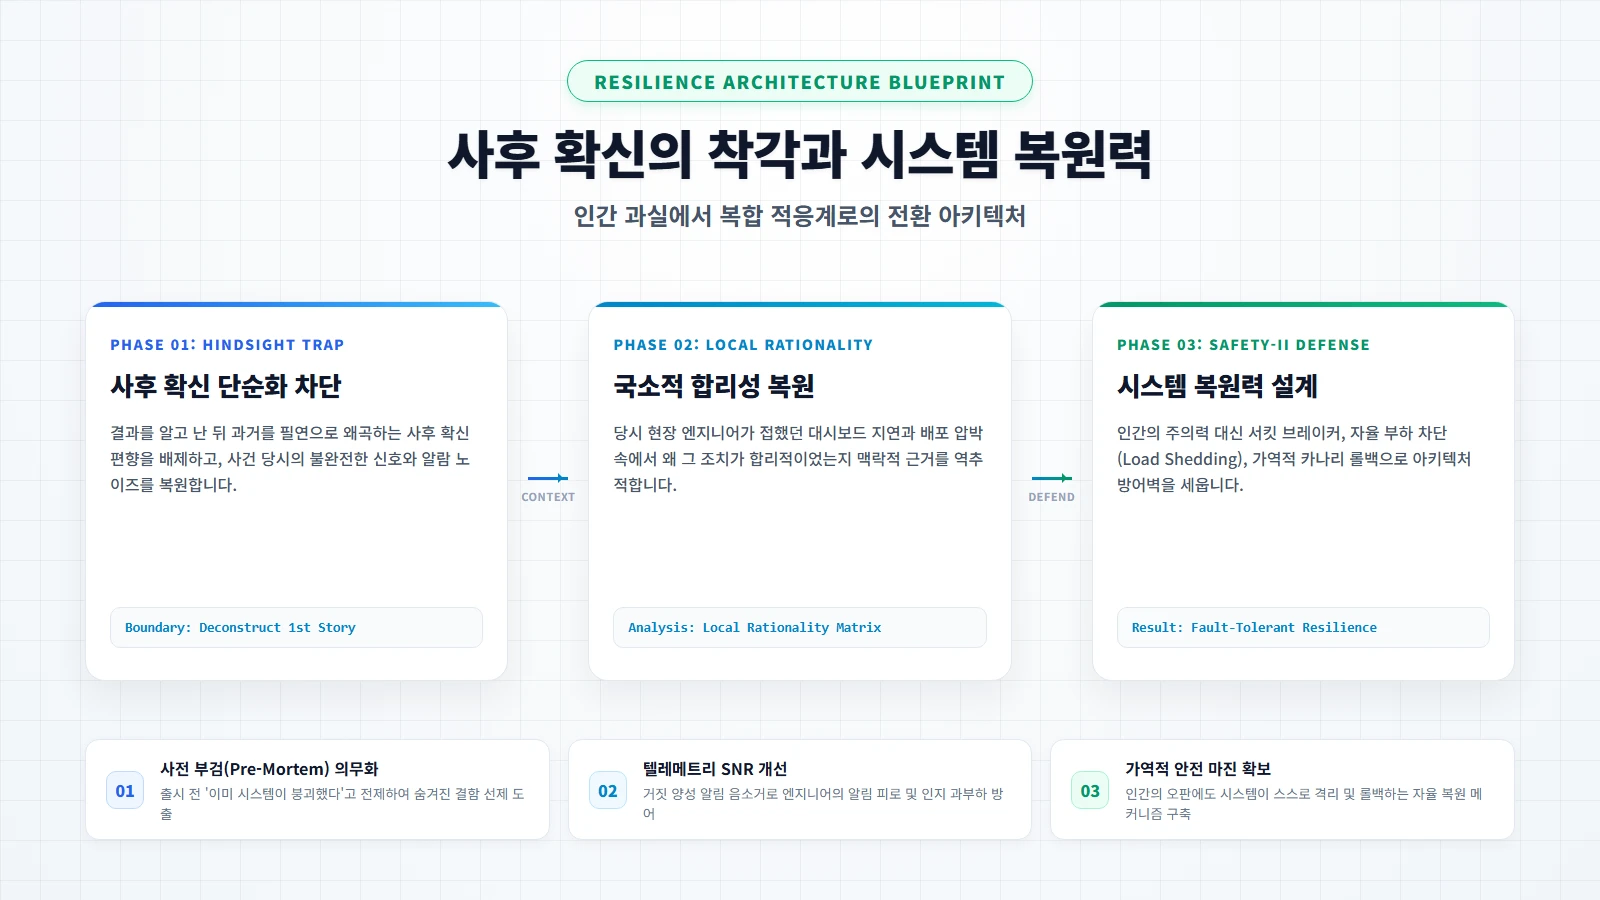
대규모 분산 시스템 장애 사후 회고에서 인간의 인지 왜곡을 걷어내고, 실패를 견디는 시스템 복원력(Resilience Engineering)을 구축하는 엔지니어링 아키텍처 가이드입니다.
-
01
결과 지식이 과거의 맥락을 삭제하는 인지적 기전
결과를 알고 난 관찰자는 과거의 복잡한 불확실성을 과소평가하고 사건을 필연적 경로로 왜곡합니다. 본문 1·2절
-
02
Safety-I 비난 모델에서 Safety-II 복합 적응계로의 전환
단일 실패 지점으로서의 인간을 찾는 대신 시스템의 국소적 합리성(Local Rationality)을 복원합니다. 본문 2·3절
-
03
사전 부검(Pre-Mortem)과 복원력 가드레일 아키텍처
인간의 주의력 대신 서킷 브레이커와 가역적 격리 계층으로 시스템 회복 탄력성을 보장합니다. 본문 4·5절
1. "그럴 줄 알았어"의 뇌과학 — 사후 확신 편향이 엔지니어링 판단을 오염시키는 방식
대형 서비스 장애가 수습된 다음 날 아침, 포스트모텀(Post-Mortem) 회의실에서는 언제나 기묘한 기시감이 반복됩니다. 슬랙 채널 타임라인과 메트릭 대시보드를 띄워놓고 누군가가 이렇게 말합니다.
"배포 10분 전부터 데이터베이스 커넥션 풀 사용량이 85%까지 치솟고 있었는데, 왜 그 경고를 보고도 마이그레이션을 강행했습니까? 조금만 주의를 기울였다면 서비스 다운은 명백히 막을 수 있었던 것 아닌가요?"
회의에 참석한 엔지니어들은 고개를 끄덕입니다. 이미 서비스가 다운되었다는 파국적 결과를 알고 있는 관찰자의 뇌 속에서는, 과거의 타임라인이 마치 하나의 피할 수 없는 직선 경로였던 것처럼 단순하고 명료하게 재구성되기 때문입니다. 그러나 이것은 인지과학이 수십 년간 입증해 온 가장 치명적인 사고 왜곡인 사후 확신 편향(Hindsight Bias)의 전형적인 증상입니다.
인지심리학자 바루크 피시호프(Baruch Fischhoff)는 1975년 발표한 기념비적 연구인 Hindsight is not equal to foresight: The effect of outcome knowledge on judgment under uncertainty에서, 인간은 어떤 사건의 최종 결과를 알게 되는 순간(Outcome Knowledge), 그 사건이 일어나기 전에 자신이 가졌던 불확실한 상태를 결코 온전히 복원해내지 못한다는 사실을 실험적으로 증명했습니다. 결과가 뇌에 입력되면, 작업 기억 회로는 사후 결과와 일치하는 과거의 단서(예: 85% 커넥션 풀 경고)에는 강한 인과적 가중치를 부여하고, 결과와 무관했던 수백 개의 다른 신호(수십 건의 일상적 알람, 백그라운드 배치 작업, 정기 네트워크 지연 등)는 무의식적으로 배경 잡음으로 지워버립니다.
[ 사후 확신 편향의 인지적 기억 재구성 메커니즘 ]

사건 진행 당시 (Foresight State) :
수백 개의 동시 다발 신호 (노이즈 95% + 모호한 경고 5%)
├── [알림 A: 캐시 미스율 12% 상승] (일상적 변동)
├── [알림 B: DB 커넥션 풀 85%] (과거에도 수시로 발생 후 자동 해소됨)
├── [알림 C: 3번 노드 메모리 압박] (일시적 스파이크)
└── 엔지니어의 판단: "정상 배포 절차에 따른 일시적 리밸런싱으로 간주"

사건 종료 후 (Hindsight State) : 결과 지식(Outcome Knowledge) 유입
수백 개의 잡음은 삭제되고, 오직 결과와 연결된 단서만 굵은 선으로 연결됨
[알림 B: DB 커넥션 풀 85%] ═════════════════════════> [치명적 전체 장애 발생!]
(관찰자의 인지 왜곡: "경고가 저렇게 명백했는데 왜 몰랐는가? 담당자의 부주의다!")이 인지적 기전이 엔지니어링 조직에 치명적인 이유는, 장애의 본질적인 원인이었던 복잡계의 상호작용과 관측 불투명성을 모조리 지워버리고, 모든 책임을 당시 키보드를 잡았던 현장 엔지니어의 '부주의'나 '역량 부족'으로 손쉽게 환원시키기 때문입니다. 결과를 이미 알고 있는 사람은 언제나 전지전능한 예언자가 됩니다. 그러나 배포 당시의 엔지니어는 결코 미래의 결과를 볼 수 없는 불확실성의 한가운데에 서 있었습니다.
2. '인간 과실(Human Error)'이라는 허상 — Safety-I의 종말과 복합 적응계의 본질
사후 확신 편향에 사로잡힌 전통적인 조직은 이른바 Safety-I(안전-1 패러다임)의 함정에 빠집니다. Safety-I 관점에서 시스템은 본래 결함 없이 효과적으로 작동하는 기계이며, 시스템이 고장 나는 이유는 오직 외부에서 침입한 결함 요소, 즉 규정을 어기거나 주의를 게을리한 인간의 실수(Human Error) 때문이라고 간주합니다.
따라서 Safety-I 조직이 내놓는 재발 방지 대책은 언제나 동일한 패턴으로 귀결됩니다:
- 배포 전 체크리스트 항목을 15개에서 40개로 대폭 확대한다.
- 위험 명령어 실행 전 시니어 엔지니어 2인의 상호 승인 절차를 강제한다.
- 온콜 엔지니어들에게 대시보드 경고 문구를 더 철저히 모니터링하라는 정신 교육을 실시한다.
그러나 복잡계 안전 공학의 세계적 석학인 시드니 데커(Sidney Dekker) 교수는 그의 저서 The Field Guide to Understanding 'Human Error'에서 다음과 같이 단언합니다:
인간 과실(Human Error)은 사고의 원인이 아니라, 더 깊은 시스템적 문제의 결과이자 증상에 불과하다. '사람이 실수했다'는 결론으로 분석을 멈추는 것은, 조사를 시작해야 할 바로 그 지점에서 조사를 포기하는 것과 같다.
현대의 클라우드 마이크로서비스, 분산 데이터베이스, 비동기 이벤트 큐로 얽힌 대규모 IT 인프라는 단순한 기계 장치가 아닙니다. 수천 개의 부품이 고도로 상호작용하며 끊임없이 변화하는 복합 적응계(Complex Adaptive Systems)입니다.
의사 겸 시스템 안전 공학자인 리차드 쿡(Dr. Richard I. Cook) 박사는 전설적인 논문 How Complex Systems Fail에서 복합 적응계의 핵심 속성을 다음과 같이 규명했습니다:
1. 복잡한 시스템은 언제나 잠재적 고장 상태(Degraded State)로 동작하고 있다. (효과적으로 무결한 프로덕션 상태란 존재하지 않는다.)
2. 파국적 장애는 결코 단 하나의 고장이나 단 한 명의 실수로 발생하지 않는다. (수많은 사소한 결함들이 복합적으로 공명할 때 방어벽을 뚫고 터져 나온다.)
3. 인간 운영자는 시스템을 실패로 몰고 가는 주범이 아니라, 평상시 수많은 미세 결함을 매 순간 임기응변으로 메우며 시스템의 성공을 지탱하고 있는 유일한 복원력의 원천이다.
+-------------------------------------------------------------------------+
|                  Safety-I 패러다임 vs Safety-II 패러다임                |
+------------------------------------+------------------------------------+
| Safety-I (전통적 사후 확신 모델)   | Safety-II (복원력 엔지니어링 모델) |
+------------------------------------+------------------------------------+
| 시스템은 본래 안전하며, 인간이     | 시스템은 본래 결함 투성이며,       |
| 실수를 저질러 위험을 만든다.       | 인간의 적응력이 안전을 지켜낸다.   |
+------------------------------------+------------------------------------+
| 장애 원인을 찾아 '인간 실수'를     | 평상시 시스템이 어떻게 성공적으로  |
| 제거하고 규정을 강화한다.          | 돌아가는지 그 복원 조건을 학습한다.|
+------------------------------------+------------------------------------+
| 대책: 더 많은 체크리스트, 통제,    | 대책: 자율적 회복 메커니즘,        |
| 승인 단계 추가, 개인 문책          | 안전 마진 확보, 가역적 롤백 아키텍처|
+------------------------------------+------------------------------------+사후 확신 편향을 극복하고 시스템의 안전성을 실질적으로 높이려면, 조직의 시선을 '실수한 사람을 어떻게 단속할 것인가'에서 '불완전한 정보 속에서도 엔지니어가 안전한 결정을 내릴 수 있도록 시스템 아키텍처가 어떻게 방어선을 제공할 것인가'로 근본적으로 전환해야 합니다.
3. 당시의 맥락을 되살리는 '로컬 합리성 타임라인' 포스트모텀 프로토콜
사후 확신 편향의 독성을 제거하는 가장 강력한 회고 기법은, 사건의 결과를 지워버리고 당시 현장 엔지니어가 바라보았던 시야를 있는 그대로 복원하는 국소적 합리성(Local Rationality) 원칙을 적용하는 것입니다.
국소적 합리성 원칙이란 다음과 같은 불변의 진리를 전제로 합니다:
"사람들은 자신이 처한 순간에, 자신이 가진 지식, 사용 가능한 자원, 직면한 업무 압박, 눈앞에 보이는 텔레메트리 신호 안에서 가장 합리적이라고 믿는 행동을 선택한다."
따라서 장애 분석의 핵심 질문은 "그 엔지니어는 왜 그렇게 명백한 실수를 저질렀는가?"가 되어서는 안 됩니다. 그 대신 다음과 같은 질문으로 재구성되어야 합니다:
"당시 그 엔지니어의 관점에서, 그 행동은 왜 완전히 합리적이고 타당한 조치로 보였는가?"
이를 실무 포스트모텀에 적용하기 위해 에디토리얼 데스크는 제1 스토리(The First Story)와 제2 스토리(The Second Story)를 분리하는 3단계 로컬 합리성 타임라인 분석 프로토콜을 제안합니다.
+---------------------------------------------------------------------------------+
|              국소적 합리성(Local Rationality) 3단계 타임라인 복원 흐름          |
+---------------------------------------------------------------------------------+
| [Step 1. 제1 스토리 걷어내기 (사후 단순화 배제)]                               |
|   - 결과 중심의 비난 서술 차단: "엔지니어가 경고를 무시하고 마이그레이션 실행함" |
|                                   │                                             |
|                                   ▼                                             |
| [Step 2. 제2 스토리 복원 (현장 컨텍스트 재현)]                                  |
|   - 당시 인입 신호: 최근 24시간 동안 커넥션 풀 경고가 하루 60회 발생(노이즈화) |
|   - 당시 비즈니스 제약: 마케팅 캠페인 오픈 30분 전으로 배포 지연 불가 압박     |
|   - 당시 도구의 한계: 메트릭 대시보드 지연으로 실제 락(Lock) 경합 가시성 부재  |
|                                   │                                             |
|                                   ▼                                             |
| [Step 3. 시스템 복원력 개선 과제 도출]                                          |
|   - 신호 대 잡음비(SNR) 개선: 거짓 양성(False Positive) 알람 70% 음소거        |
|   - 아키텍처 가드레일: DB 커넥션 포화 시 배포 파이프라인이 자동 중단되는 회로   |
+---------------------------------------------------------------------------------+
▲ 이 이미지는 장애 사후 분석 시 사후 확신 편향을 배제하고 당시 엔지니어의 로컬 합리성과 시스템 안전 마진을 체계적으로 도출하는 워크플로우를 나타낸 개념 인포그래픽입니다.
이처럼 제2 스토리를 복원하면, 비난의 대상이었던 엔지니어의 행동은 시스템의 모순과 도구의 결함이 응축되어 터져 나온 피해자였음이 드러납니다. 회고 문서에서 인간의 부주의라는 단어를 영구히 삭제할 때 비로소 아키텍처의 진짜 취약점이 모습을 드러냅니다.
4. 인간의 인지적 한계를 방어하는 4대 시스템 복원력(Resilience Engineering) 아키텍처
사후 확신 편향과 인간의 인지 부하를 이해했다면, 엔지니어링 아키텍처는 "인간이 실수하지 않도록 조심하게 만드는 설계"가 아니라 "인간이 실수를 저지르거나 오판하더라도 시스템 전체가 파국으로 치닫지 않도록 흡수하는 설계"로 나아가야 합니다. 이것이 바로 회복 탄력성(Resilience) 중심의 백엔드 인프라 설계입니다.
① 결정론적 서킷 브레이커(Deterministic Circuit Breaker)
인간 운영자는 장애 발생 시 패닉에 빠져 손실 영역(Loss Domain)으로 진입하며, 이로 인해 비합리적으로 위험한 수동 명령어를 프로덕션에 직접 실행하려는 경향을 보입니다. 시스템은 다운스트림 의존성의 응답 지연이나 에러율이 임계치를 넘는 순간, 인간의 개입을 기다리지 않고 즉시 통신을 차단하고 격리된 폴백(Fallback) 캐시 데이터를 반환해야 합니다.
[ 트래픽 인입 ] ───> [ API 게이트웨이 ]
                           │
                           ▼
               [ 서킷 브레이커 감시 루프 ]
              ┌────────────┴────────────┐
       정상 상태 (Closed)         에러율 > 15% 감지 (Open)
              │                         │
              ▼                         ▼
   [ 마이크로서비스 RPC ]      [ 신속하게 트래픽 차단 & 폴백 반환 ]
(DB/백엔드 부하 완전 격리) (Fast-Fail & 정적 스텁 응답)② 점진적 부하 차단(Load Shedding)과 우선순위 큐
트래픽이 급증할 때 엔지니어에게 "어떤 트래픽을 살리고 죽일지" 판단하게 만드는 것은 인지적 과부하를 부릅니다. 인프라 계층에서 요청의 중요도(Criticality)에 따라 헤더에 계층을 지정하고, 가용 용량을 초과하는 비필수 트래픽(통계 수집, 추천 피드, 비동기 알림 등)을 인그레스 레벨에서 선제적으로 드롭(Load Shedding)하여 핵심 결제 및 인증 파이프라인의 생존을 보장합니다.
③ 가역적 롤백과 자동 카나리 롤아웃(Automated Canary Rollback)
사람이 눈으로 메트릭을 지켜보며 배포 성공 여부를 판단하게 하지 마십시오. 전체 인스턴스의 2%에만 트래픽을 흘려보내는 카나리 배포 환경에서, 프로메테우스의 에러율과 p99 레이턴시가 SLO(Service Level Objective) 임계치를 단 10초라도 초과하면 배포 파이프라인이 인간의 확인 없이 스스로 이전 안정 버전으로 100% 가역적 롤백을 실행해야 합니다.
④ 격리 벌크헤드(Bulkhead)와 공유 자원 격리
하나의 테넌트나 무거운 쿼리가 전체 데이터베이스 커넥션 풀을 독점하지 못하도록 물리적/논리적 벌크헤드 격리벽을 설치합니다. 특정 마이크로서비스가 커넥션을 아무리 많이 요청하더라도, 시스템에 사전 할당된 최대 쿼터(Quota) 이상을 절대 침범하지 못하도록 격리벽을 세움으로써 장애의 폭발 반경(Blast Radius)을 철저히 국소화합니다.
5. 조직적 인지 가드레일 — 사전 부검(Pre-Mortem) 프로토콜과 무비난 포스트모텀 템플릿
사후 확신 편향을 사후에 걷어내는 것만큼이나 중요한 것은, 아키텍처 변경을 실행하기 전에 사후 확신 편향의 인지 메커니즘을 역으로 활용하는 사전 부검(Pre-Mortem) 기법입니다.
인지심리학자 게리 클라인(Gary Klein) 박사가 제안한 사전 부검 프로토콜은, 프로젝트나 주요 아키텍처 개편을 론칭하기 직전 팀원들을 한자리에 모으고 다음과 같은 가상의 시나리오를 전제하는 것입니다:
"지금으로부터 6개월 뒤입니다. 우리가 오늘 승인하고 출시한 이 새로운 아키텍처는 역사상 최악의 대참사를 일으키며 완전히 붕괴했습니다. 서비스는 48시간 동안 다운되었고 회사와 팀은 치명적인 손실을 입었습니다. 자, 지금부터 10분 동안 각자 '이 시스템이 도대체 왜 그렇게 비참하게 망가졌는지' 그 구체적인 실패의 역사를 작성해 주십시오."
인간의 뇌는 "이 설계가 성공할 수 있을까?"라는 미래 예측 질문에는 낙관 편향(Optimism Bias)을 작동시켜 결함을 잘 보지 못합니다. 그러나 "이미 완전히 망했다"는 결과를 전제(Outcome Knowledge를 의도적으로 주입)하면, 뇌는 즉시 사후 확신 편향 회로를 작동시켜 그 실패로 이어지는 은밀한 결함과 취약점들을 놀라울 정도로 정밀하게 역추적해냅니다. 이것이 바로 인지 편향을 시스템 엔지니어링의 무기로 길들이는 지혜입니다.
실무 엔지니어링 팀이 포스트모텀 및 아키텍처 회고 시 사후 확신 편향을 완전히 차단하고 복원력 중심의 개선안을 도출할 수 있도록 표준 마크다운 템플릿을 제공합니다.
# 🛡️ 무비난 시스템 복원력 포스트모텀 양식 (Safety-II 기반)

## 1. 메타데이터 및 사고 요약

- **발생 일시**: YYYY-MM-DD HH:MM (KST)
- **영향 범위**: [사용자 체감 영향 및 SLI 위반 수치]
- **인시던트 커맨더(IC)**: [담당자]

## 2. 사건 당시의 상황 복원 (The Second Story / Local Rationality)

> ⚠️ 주의: 결과를 알고 난 관찰자의 시선("~했어야 했다")을 배제하고, 당시 현장 엔지니어가 접했던 제한된 정보와 압박을 그대로 기록합니다.

- **당시 인입된 텔레메트리 신호**:
  - 정상 신호와 뒤섞여 있던 알람 목록: [당시 울린 알람 중 노이즈였던 항목들 기술]
  - 대시보드 지연 또는 가시성 부재: [당시 확인할 수 없었던 시스템 내부 상태]
- **현장 결정의 국소적 합리성**:
  - 당시 취했던 조치가 왜 그 시점에는 가장 타당한 선택으로 보였는가?
  - 엔지니어가 마주했던 트레이드오프와 딜레마는 무엇이었는가?

## 3. 복합 적응계 취약점 분석 (How Complex Systems Failed)

- **공명한 복수의 잠재 결함(Latent Conditions)**:
  - 결함 1: [평상시에는 드러나지 않던 백그라운드 지연]
  - 결함 2: [캐시 무효화 시점의 일시적 커넥션 급증]
- **방어선 실패 지점**:
  - 왜 기존 가드레일이 이 복합 결함을 차단하지 못했는가?

## 4. 시스템 복원력 개선 과제 (Resilience Engineering Action Items)

> ⚠️ '더 주의 깊게 확인한다'나 '체크리스트 추가'는 유효한 조치가 아닙니다. 시스템 아키텍처 변경만 등록합니다.

1. **[방어 격리]**: DB 커넥션 80% 도달 시 비필수 API 자동 서킷 브레이커 트립 로직 구현 (담당자: @architect / 기한: 2026-XX-XX)
2. **[노이즈 제거]**: 하루 10회 이상 울리는 거짓 양성 알림 5종 임계치 재설계 및 텔레메트리 SNR 개선 (담당자: @sre / 기한: 2026-XX-XX)
3. **[가역성 확보]**: 위험 마이그레이션 실행 시 원클릭 롤백 파이프라인 자동화 (담당자: @devops / 기한: 2026-XX-XX)엔지니어링의 성숙도는 장애가 발생하지 않는 기적을 바라는 데서 오지 않습니다. 장애는 복잡한 분산 환경에서 언제나 불가피하게 발생한다는 냉정한 진실을 인정하고, 인간의 실수를 탓하는 사후 확신의 유혹을 뿌리친 채 불완전한 인간과 불완전한 시스템이 서로를 지탱할 수 있도록 가역적인 안전 마진과 복원력을 설계하는 것, 그것이 바로 현대 시니어 엔지니어와 플랫폼 아키텍트가 추구해야 할 진정한 엔지니어링의 품격입니다.
참고 자료
원문 참고 자료
이 글의 사실 확인과 추가 읽기를 위한 원문입니다. Baruch Fischhoff (1975) — Hindsight != Foresight & Google SRE Postmortem
이 글과 함께 읽으면 좋은 인사이트



댓글 0