분산 AI 에이전트 거버넌스: AWS 환경에서의 MCP 에이전트 카탈로그 및 보안 가드레일 설계
이 글에서 먼저 가져갈 세 가지
클라우드 인프라 전반에 걸쳐 에이전트 난립과 보안 사각지대가 심화되는 현시점에서, AWS가 출시한 Agent Registry의 내부 아키텍처와 엔터프라이즈 프로덕션 적용 전략을 입체적으로 해부합니다.
-
01
에이전트와 도구의 중복 개발 및 보안 누수가 한계에 도달했습니다.
조직마다 제각각 생성되는 비공인 에이전트와 권한 통제 없는 외부 MCP 연동 위험을 중앙 카탈로그 등록제로 억제합니다. 본문 1절
-
02
거버넌스 플레인과 디스커버리 플레인이 엄격히 이원화되었습니다.
관리자의 컴플라이언스 검증 및 승인 단계와 런타임 소비자의 고성능 검색·호출 경로를 격리하여 보안성과 속도를 동시에 확보합니다. 본문 2절
-
03
레지스트리 자체가 MCP 서버로 동작하여 네이티브 통합을 지원합니다.
개발자의 IDE 환경이나 멀티 에이전트 오케스트레이터가 표준 JSON-RPC 프로토콜을 통해 사내 승인 자산을 실시간 탐색합니다. 본문 3절
1. 사내 에이전트 난립(Agent Sprawl)의 위기와 레지스트리의 필연성
생성형 인공지능 기술이 각 개발 스쿼드와 비즈니스 부서 단위로 빠르게 확산되면서, 엔터프라이즈 IT 조직은 과거 섀도우 IT(Shadow IT)나 마이크로서비스 폭증기에 겪었던 혼란을 훨씬 압축된 형태로 다시 마주하고 있습니다. 수많은 엔지니어링 팀이 고객 지원, 내부 데이터 분석, 코드 리뷰 자동화 등을 목적으로 자체 에이전트를 구축하고 있으며, 오픈소스 생태계의 급격한 표준으로 자리 잡은 Model Context Protocol(MCP) 서버를 로컬 머신이나 독립 컨테이너에 개별적으로 배포하고 있습니다.
이러한 분산 개발 방식은 초기 혁신 속도를 끌어올리는 데 기여했으나, 일정 규모를 넘어서는 순간 다음과 같은 세 가지 치명적인 아키텍처 결함을 노출시킵니다:
첫째, 동일 도구와 에이전트의 중복 개발로 인한 자원 낭비입니다. 사내 고객 관계 관리(CRM) 데이터베이스를 조회하거나 사내 위키 문서를 검색하는 도구는 전사적으로 표준화된 단일 인터페이스로 제공되어야 마땅합니다. 그러나 중앙 집중식 색인 장치가 부재한 환경에서는 팀마다 동일한 기능을 수행하는 파이썬 스크립트나 커스텀 MCP 서버를 각기 다른 보안 수준과 파라미터 규격으로 재작성하게 되며, 이는 유지보수 부채의 기하급수적 증가로 이어집니다.
둘째, 도구 권한의 과도한 부여와 보안 감사 추적의 부재입니다. 로컬 환경에서 구동되는 MCP 서버나 개별 Lambda 함수에 연결된 에이전트들은 종종 서비스 계정의 마스터 토큰이나 광범위한 AWS IAM 권한을 위임받습니다. 중앙 보안 관제팀의 승인을 거치지 않은 에이전트가 프로덕션 데이터베이스의 쓰기 권한을 소유한 채 외부 LLM API와 직접 통신할 경우, 프롬프트 인젝션 공격이나 취약한 도구 구현을 통해 사내 핵심 기밀이 외부로 누출될 위험성이 상존합니다.
셋째, 자산의 유효성 검증 실패와 런타임 장애 전파입니다. 특정 팀이 개발한 데이터 인출 도구의 API 스키마가 변경되거나 폐기되었음에도, 이를 참조하는 다른 팀의 멀티 에이전트 파이프라인에는 변경 사실이 전파되지 않습니다. 결과적으로 런타임 단계에서 에이전트가 오동작하거나 파싱 에러를 내뿜으며 전체 비즈니스 프로세스가 중단되는 사태가 빈번히 발생합니다.
아마존웹서비스는 이러한 엔터프라이즈의 고질적인 에이전트 관리 병목을 해결하기 위해 2026년 8월 31일 AWS Agent Registry 공식 발표를 단행하고 정식 출시(General Availability)를 선언했습니다. 본 서비스는 조직 내에 존재하는 모든 에이전트, MCP 도구, 스킬, 프롬프트 템플릿의 생애주기를 단일 평면에서 통제하는 프라이빗 거버넌스 카탈로그 역할을 수행합니다.
2. 거버넌스 플레인과 디스커버리 플레인의 분리 아키텍처
AWS Agent Registry의 가장 큰 기술적 특징은 관리 정책을 수립하고 자산을 심사하는 거버넌스 플레인(Governance Plane)과, 승인된 자산을 에이전트 런타임이나 클라이언트에게 실시간으로 제공하는 디스커버리 플레인(Discovery Plane)을 물리적·논리적으로 분리했다는 점입니다.
+-------------------------------------------------------------------------+
|                       [ 엔터프라이즈 관리자 영역 ]                       |
|   보안 검증 / 라이선스 검토 / IAM 역할 매핑 / 버전 폐기 정책 수립       |
+------------------------------------+------------------------------------+
                                     |
                                     v (승인 워크플로 및 정책 주입)
+-------------------------------------------------------------------------+
|                  AWS Agent Registry 거버넌스 플레인                     |
|  - 에이전트 및 MCP 도구 등록(Metadata, JSON Schema, Attribution)        |
|  - AWS RAM(Resource Access Manager) 연계 조직 간 자산 공유 관리        |
|  - CloudFormation / Terraform / CDK 코드 기반 형상 관리 지원           |
+------------------------------------+------------------------------------+
                                     |
                                     v (암호학적 해시 검증 및 비동기 동기화)
+-------------------------------------------------------------------------+
|                  AWS Agent Registry 디스커버리 플레인                   |
|  - 고속 인메모리 분산 캐시 기반 시맨틱 벡터 및 키워드 검색 엔진        |
|  - 런타임 에이전트 상태 및 헬스체크 실시간 반영                        |
|  - 네이티브 MCP 서버 인터페이스 (JSON-RPC 표준 엔드포인트 제공)         |
+------------------------------------+------------------------------------+
                                     |
           +-------------------------+-------------------------+
           |                                                   |
           v                                                   v
[ 사내 Bedrock 에이전트 런타임 ]                     [ 개발자 로컬 IDE / CLI ]
(승인된 도구만 동적으로 호출) (MCP 클라이언트로 카탈로그 질의)거버넌스 플레인의 동작 방식
개발 팀이 새로운 에이전트나 도구를 개발하면, 가장 먼저 거버넌스 플레인에 해당 자산의 메타데이터를 등록합니다. 이 메타데이터에는 기능 설명, 입출력 JSON 스키마, 최소 요구 권한(IAM Policy), 지원하는 LLM 모델 목록, 그리고 작성자의 디지털 서명이 포함됩니다. 거버넌스 플레인은 AWS IAM 또는 엔터프라이즈 ID 공급자(IdP)의 JSON Web Token(JWT) 기반 인증 체계와 완벽히 결합되어 있습니다.
중앙 플랫폼 엔지니어링 팀은 거버넌스 플레인 내에서 자동화된 보안 규칙(Policy-as-Code)을 적용할 수 있습니다. 예를 들어 "데이터베이스 수정 권한을 포함하는 도구는 우선적으로 시니어 아키텍트 2인 이상의 승인을 거쳐야 한다"거나 "외부 네트워크 통신을 요구하는 에이전트는 VPC 엔드포인트 격리가 입증되어야 한다"는 조건을 등록 파이프라인의 전제 조건으로 강제할 수 있습니다. 또한 AWS Resource Access Manager(AWS RAM)와의 직접 연동을 지원하므로, 마스터 계정에 등록된 단일 도구 카탈로그를 수백 개의 서브 계정으로 안전하게 크로스 어카운트 공유할 수 있습니다.
디스커버리 플레인의 동작 방식
거버넌스 플레인에서 최종 승인된 자산만이 암호학적 검증 서명을 부여받고 디스커버리 플레인으로 복제됩니다. 디스커버리 플레인은 런타임 오버헤드를 극소화하기 위해 고성능 인메모리 분산 캐시와 벡터 검색 인덱스를 탑재하고 있습니다.
런타임에 구동 중인 오케스트레이터 에이전트는 사용자의 자연어 프롬프트가 주어졌을 때, 디스커버리 플레인에 시맨틱 질의를 던져 현재 태스크를 해결하는 데 필요한 최적의 도구를 밀리초 단위의 초저지연으로 검색합니다. 이 과정에서 아직 승인을 받지 못했거나 감사가 진행 중인 위험 도구는 검색 인덱스 자체에 노출되지 않으므로, 런타임 격리가 철저히 보장됩니다.
3. Model Context Protocol(MCP) 네이티브 통합과 라우팅 파이프라인
AWS Agent Registry의 도입이 엔터프라이즈 환경에 미치는 가장 혁신적인 영향은, 레지스트리 그 자체가 독립적인 MCP 서버로 동작한다는 사실입니다. Anthropic이 제안하고 글로벌 표준으로 부상한 Model Context Protocol은 LLM 애플리케이션과 로컬/원격 도구를 표준화된 JSON-RPC 규격으로 연결해 주는 오픈 프로토콜입니다.
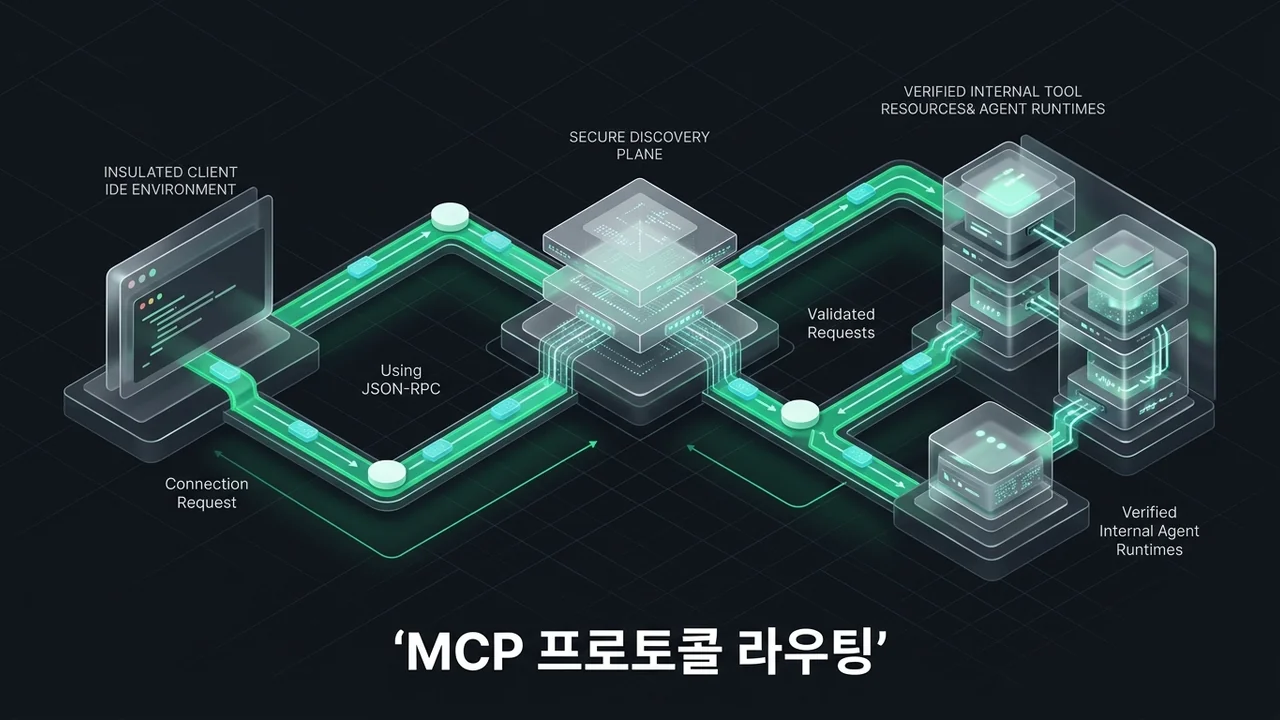
▲ 개발자의 IDE나 런타임 프레임워크가 표준 JSON-RPC 프로토콜을 통해 중앙 디스커버리 플레인과 통신하며, 인가 정책을 통과한 격리 도구 및 에이전트 런타임으로만 호출을 중계하는 내부 메커니즘을 나타낸다.
과거에는 개발자가 새로운 MCP 도구를 사내 시스템에 적용하기 위해 각자의 IDE 설정 파일(claudedesktopconfig.json 등)에 개별 도구의 로컬 실행 경로나 하드코딩된 API 엔드포인트를 수동으로 등록해야 했습니다. 이는 설정 파편화를 낳고, 보안 취약점이 발견된 레거시 도구를 전사적으로 긴급 무효화하는 것을 불가능하게 만들었습니다.
반면 AWS Agent Registry 환경에서는 클라이언트 환경에 단 하나의 프라이빗 MCP 엔드포인트만을 연결합니다. 클라이언트가 "어떤 도구들이 존재하는가?"를 질의(tools/list)하면, Agent Registry의 디스커버리 플레인이 해당 사용자의 IAM 역할과 권한 범위에 부합하는 사내 승인 도구 목록만을 동적으로 필터링하여 반환합니다.
아래 파이썬 코드는 사내 프라이빗 네트워크 내에서 Agent Registry의 디스커버리 플레인을 활용하여 승인된 MCP 도구만을 동적으로 인출하고 실행하는 엔터프라이즈 라우터의 핵심 로직입니다.
# AWS Agent Registry 동적 MCP 라우터 레퍼런스 구현 (개념적 설계 예시)

# 본 코드는 프로덕션 아키텍처 이해를 돕기 위한 구조적 참조 코드이며 미실행 의사코드입니다.

import json
from typing import Dict, Any, List
import boto3
from botocore.exceptions import ClientError

class EnterpriseAgentRegistryRouter:
    def __init__(self, registry_arn: str, region_name: str = "us-east-1"):
        self.registry_arn = registry_arn
        # AWS Agent Registry 전용 Bedrock 클라이언트 초기화
        self.client = boto3.client("bedrock-agent-runtime", region_name=region_name)
        self._tool_cache: Dict[str, Any] = {}

    def discover_authorized_tools(self, intent_description: str) -> List[Dict[str, Any]]:
        """사용자의 의도와 IAM 컨텍스트에 기반하여 승인된 도구 카탈로그 검색"""
        try:
            # 디스커버리 플레인에 시맨틱 벡터 기반 도구 검색 질의
            response = self.client.invoke_agent_registry_discovery(
                RegistryArn=self.registry_arn,
                QueryText=intent_description,
                MaxResults=5,
                IncludeApprovalStatus="APPROVED_ONLY"
            )

            authorized_tools = []
            for item in response.get("registeredItems", []):
                # 자산 유효성 및 서명 검증 확인
                if item.get("verificationStatus") == "CRYPTOGRAPHICALLY_VERIFIED":
                    tool_meta = {
                        "name": item["toolName"],
                        "version": item["version"],
                        "mcp_endpoint": item["mcpResourceUri"],
                        "input_schema": json.loads(item["inputSchemaJson"]),
                        "iam_role_arn": item["targetExecutionRoleArn"]
                    }
                    authorized_tools.append(tool_meta)
                    self._tool_cache[item["toolName"]] = tool_meta

            return authorized_tools
        except ClientError as err:
            # 정책 위반 또는 미승인 접근 차단 로깅
            print(f"[보안 경보] 레지스트리 도구 인출 실패: {err.response['Error']['Message']}")
            return []

    def execute_governed_tool(self, tool_name: str, arguments: Dict[str, Any]) -> Dict[str, Any]:
        """승인된 도구에 대해서만 엄격한 스키마 검증 후 라우팅 실행"""
        if tool_name not in self._tool_cache:
            raise PermissionError(f"미등록 혹은 거버넌스 승인이 완료되지 않은 도구 호출 차단: {tool_name}")

        target_tool = self._tool_cache[tool_name]
        print(f"[안전 라우팅] 도구 실행 승인: {tool_name} (버전: {target_tool['version']})")

        # 격리된 사내 프라이빗 런타임으로 JSON-RPC 페이로드 중계
        execution_payload = {
            "jsonrpc": "2.0",
            "method": f"tools/call",
            "params": {
                "name": tool_name,
                "arguments": arguments
            },
            "id": 1
        }

        # 실제 구현에서는 VPC PrivateLink 엔드포인트를 통해 내부 타깃으로 안전하게 전송
        return {
            "status": "SUCCESS",
            "routedTo": target_tool["mcp_endpoint"],
            "payload": execution_payload
}본 라우터 구조를 채택할 경우, 특정 MCP 도구에 제로데이 취약점이 발견되더라도 플랫폼 관리자가 거버넌스 콘솔에서 단 한 번의 상태 전환(State Transition)을 통해 해당 도구의 승인을 철회하면, 전사 모든 개발 환경 및 프로덕션 에이전트에서 해당 도구의 호출이 신속하게 차단됩니다.
4. 멀티 계정 엔터프라이즈 환경에서의 도입 가이드와 트레이드오프
AWS Agent Registry는 2026년 8월 31일 GA 발표와 함께 미국 동부(버지니아 북부), 미국 서부(오레곤), 아시아 태평양(도쿄), 아시아 태평양(시드니), 유럽(아일랜드) 등 5개 주요 글로벌 리전에서 정식 서비스를 개시했습니다. 이를 실제 프로덕션 환경에 성공적으로 안착시키기 위해 엔지니어링 팀이 고려해야 할 핵심 아키텍처 원칙과 운영 가이드라인을 정리합니다.
멀티 AWS 계정을 운용하는 기업의 경우, 각 개발 계정에 독립적인 레지스트리를 난립시키는 것은 안티패턴입니다. 중앙의 코어 플랫폼 계정(Platform Core Account)에 마스터 Agent Registry를 생성하고, AWS RAM(Resource Access Manager)을 통해 비즈니스 스쿼드 계정들로 공유하는 허브 앤 스포크 토폴로지를 구축해야 단일 거버넌스 기준을 유지할 수 있습니다.
실제 도입 시 직면하게 되는 트레이드오프는 다음과 같습니다:
- 등록 승인 지연과 개발 자율성의 균형
- 모든 도구 등록에 엄격한 수동 심사 프로세스를 적용할 경우, 민첩하게 프로토타입을 제작해야 하는 비즈니스 팀의 개발 사이클이 지연될 수 있습니다. 본 리포트에서 제안하는 실무 운영 기준으로서, 읽기 전용(Read-Only) 도구나 개발용 샌드박스 환경에 대해서는 자동화된 정적 스키마 검사와 보안 린트(Lint) 통과 시 즉시 조건부 승인을 부여하고, 쓰기(Write) 권한이나 PII(개인식별정보) 데이터 접근 도구에 대해서만 관리자 수동 결재를 요구하는 다단계 차등 승인 티어(Tiered Approval Policy)를 도입할 것을 제안합니다.
- 디스커버리 캐시 일관성과 동적 갱신 비용
- 디스커버리 플레인은 초저지연 질의 응답을 위해 인메모리 캐싱을 광범위하게 활용합니다. 도구의 스키마 변경이나 긴급 차단 이벤트가 발생했을 때, 캐시 무효화(Cache Invalidation) 지연으로 인해 일시적으로 과거 메타데이터가 반환될 위험이 있습니다. 따라서 고위험 격리 도구는 캐시 TTL(Time-To-Live)을 1분 이내로 짧게 설정하고, 실시간 이벤트 브릿지(Amazon EventBridge)를 통해 긴급 차단 신호를 즉시 전파하는 이벤트 기반 무효화 설계를 병행해야 합니다.
- Infrastructure as Code(IaC) 파이프라인의 필수화
- Agent Registry의 모든 자산은 웹 콘솔을 통한 수동 등록에 의존해서는 안 됩니다. 공식 지원되는 AWS CloudFormation, Terraform, 또는 AWS CDK를 통해 CI/CD 배포 파이프라인에 도구 등록 명세를 포함시켜야 합니다. 이를 통해 코드 저장소의 Git 커밋과 레지스트리에 배포된 도구의 버전 및 스키마가 언제나 1:1로 일치하도록 보장할 수 있습니다.
AWS Agent Registry는 단순한 도구 목록 저장소를 넘어, 에이전트와 자율형 도구가 폭증하는 클라우드 생태계에서 기업의 통제력과 신뢰성을 지탱하는 핵심 거버넌스 앵커로 자리 잡을 것입니다. 엔지니어링 팀은 분산된 도구들을 신속하게 카탈로그화하고, 표준 MCP 인터페이스를 결합한 견고한 거버넌스 가드레일을 선제적으로 구축해야 할 시점입니다.
참고 자료
원문 참고 자료
이 글의 사실 확인과 추가 읽기를 위한 원문입니다. AWS GenAI Security Scaffolding & Agent Governance Documentation
이 글과 함께 읽으면 좋은 인사이트



댓글 0